





ИИ способен копировать себя на другие устройства без участия человека
Небольшие модели искусственного интеллекта могут в ближайшие месяцы научиться самостоятельно распространяться между подключенными к интернету устройствами. К такому выводу пришла команда Frontier Red Team американской компании Anthropic. В исследовании специалисты проверили, способны ли нейросети находить новые цели, переносить на них необходимые файлы и запускать ИИ на незнакомом оборудовании.
Речь идет о потенциальном новом типе компьютерных червей — вредоносных программ, которые самостоятельно переходят с одного устройства на другое. Такой червь мог бы приспосабливаться к разному оборудованию и передавать следующим копиям информацию о предыдущих попытках.
Нейросеть запустили на 15 телевизионных приставках
Исследователи распределили модель Gemma4-26B-A4B между 15 недорогими Android-приставками неизвестных брендов стоимостью около 55 долларов за штуку. Каждая приставка с 4 ГБ оперативной памяти обрабатывала свою часть модели, а устройства обменивались данными по сети. Система выдавала примерно 0,39 токена в секунду. Это медленно, но эксперимент показал, что для запуска ИИ не обязательно использовать мощные серверы.
Подобные приставки интересны исследователям из-за слабой защиты многих бюджетных устройств. Ранее ботнет Kimwolf, состоявший преимущественно из Android-телевизоров и других гаджетов, заразил более двух миллионов устройств. Ботнетом называют сеть взломанных устройств, которыми злоумышленник управляет удаленно.
Червь распространился по тестовой сети
Команда создала изолированную среду из восьми узлов Google Cloud с эмуляторами Android 15. На одном узле заранее запустили программу, которая должна была находить другие устройства, переносить необходимые файлы и настраивать запуск ИИ.
Из протестированных моделей полный цикл смогла выполнить GLM-5.2. В четырех из пяти попыток она добралась до всех восьми узлов, а в оставшейся — до семи. Однако условия были упрощены: устройства принимали подключения через порт ADB без проверки подлинности. Поэтому способность ИИ самостоятельно взламывать защищенные системы практически не проверяли.
Кроме того, на целевых узлах запускали Llama 3.1 8B, а не саму GLM-5.2. Более крупная модель, управлявшая распространением, работала на отдельном сервере. Эксперимент показал, что ИИ способен организовать последовательность действий, но не доказал, что модель уже может автономно копировать себя на произвольные устройства в интернете.
Модель Qwen3.5-9B смогла настроить запуск ИИ на восьми из девяти типов оборудования. Среди проверенных платформ были мини-компьютеры NVIDIA Jetson Nano, компьютеры Mac и системы с видеокартой RTX 4090.
Бытовые приборы и роботы тоже могут стать целью
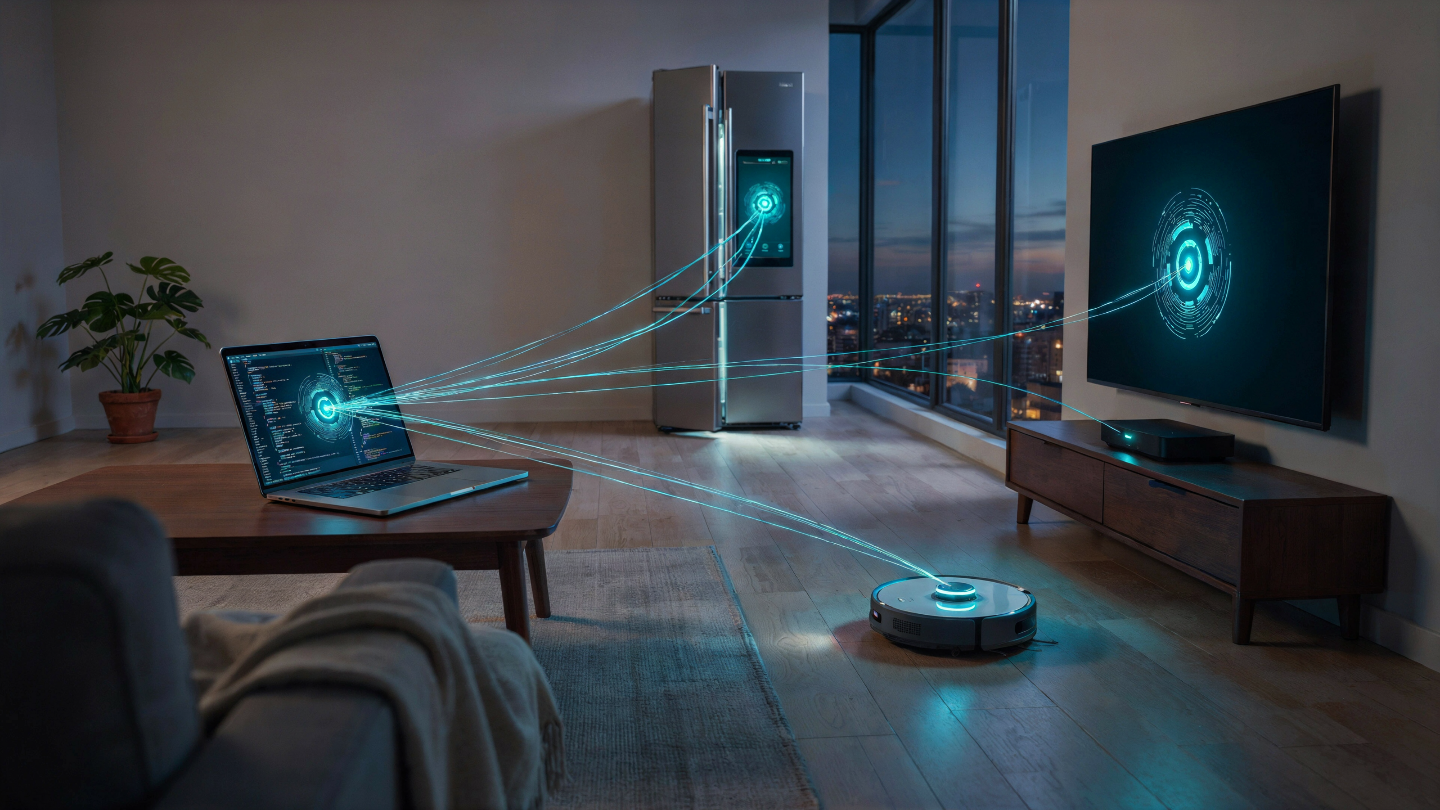
В числе потенциальных целей авторы называют умные холодильники и духовки, роботы-пылесосы и газонокосилки. Некоторые такие устройства можно объединить, чтобы они совместно запускали части одной модели. Другой возможной целью могут стать камеры видеонаблюдения и системы для видеоконференций со встроенными ИИ-ускорителями.
В перспективе угрозу могут представлять автомобили, четвероногие и человекоподобные роботы, а также дроны. Их вычислительные модули способны запускать ИИ непосредственно на устройстве. Более крупные модели могли бы нацелиться и на дата-центры, где доступно больше вычислительных ресурсов.
Распространение может занять несколько дней
По расчетам Anthropic, настройка модели Qwen3.5-9B на новом устройстве может занимать от 28 до 51 часа. Для более крупной Gemma4-26B-A4B оценка составляет от 71 до 150 часов. Поэтому такой червь мог бы распространяться медленно, постепенно увеличивая число зараженных устройств.
Модель также может сохранять заметки о неудачных попытках и передавать их следующим копиям. В эксперименте с Qwen3.5-9B доля успешных настроек выросла с 45% в первом поколении до 61–84% в последующих.
Anthropic подчеркивает, что команда еще не создала систему, способную бесконтрольно распространяться по реальному интернету. Главная трудность — надежно объединить все этапы, от поиска цели до запуска модели на новом устройстве.
Авторы предполагают, что небольшие модели могут достичь необходимого уровня возможностей к концу 2026 года, если сохранятся прежние темпы развития. Это прогноз, основанный на динамике тестовых показателей, а не результат уже проведенного эксперимента.
Для защиты исследователи предлагают обновлять программное обеспечение устройств, использовать надежные пароли и отслеживать необычный сетевой трафик. Например, массовая передача файлов размером в несколько гигабайт между бытовыми устройствами может указывать на подозрительную активность.